أصبح تحليل البرمجيات الخبيثة من المجالات المهمة داخل الأمن السيبراني، لأنه يساعد المتخصصين على فهم كيفية عمل الملفات الضارة، وتحديد سلوكها، ومعرفة الأضرار التي قد تسببها للأجهزة والشبكات.
ولا يقتصر هذا المجال على اكتشاف الفيروسات باستخدام برامج مكافحة البرمجيات الخبيثة، بل يتضمن تحليل الملفات المشبوهة وفحص مكوناتها الداخلية ومراقبة سلوكها أثناء التشغيل، ثم إعداد تقارير توضح طبيعة التهديد وطرق التعامل معه.
ومن الموارد التعليمية المتاحة حاليًا دورة Malware Analysis Fundamentals عبر منصة Mahara-Tech التابعة لمعهد تكنولوجيا المعلومات ITI في مصر. وتعرض صفحة الدورة عند مراجعتها في 14 نوفمبر 2026 أنها متاحة مجانًا حاليًا، وتتضمن فيديوهات مسجلة وتطبيقات عملية ومواد مساندة وشهادة إتمام.
ما هي دورة Malware Analysis Fundamentals؟
الدورة مخصصة لتقديم أساسيات تحليل البرمجيات الخبيثة، وتهدف إلى تعريف المتعلم بالطرق التي يستخدمها محللو البرمجيات الضارة لفهم الملفات المشبوهة وتحليل سلوكها.
وتشير صفحة الدورة إلى أنها تتضمن خمسة فصول، و67 فيديو، بإجمالي مدة معلنة تبلغ خمس ساعات و20 دقيقة.
ويقدم المحتوى شرحًا لمجموعة من المهارات الأساسية، من بينها التعرف إلى أنواع البرمجيات الخبيثة، وتجهيز بيئة افتراضية آمنة لتحليل الملفات، وفحص الملفات التنفيذية دون تشغيلها، ثم مراقبة سلوكها عند تشغيلها في بيئة معزولة.
وهذا يجعل الدورة أقرب إلى التدريب التمهيدي العملي منها إلى مجرد محاضرات نظرية عن مفهوم الفيروسات وأشكال التهديدات الإلكترونية.
ماذا ستتعلم في الدورة؟
1. التعرف إلى أنواع البرمجيات الخبيثة
تبدأ الدورة بالتعرف إلى طبيعة البرمجيات الخبيثة والآثار التي يمكن أن تتركها على الأجهزة والأنظمة.
ويحتاج محلل البرمجيات الخبيثة إلى فهم الفرق بين أنواع الملفات الضارة وسلوكها المحتمل، لأن طريقة تحليل ملف تنفيذي مشبوه قد تختلف عن تحليل ملف آخر يحاول الاتصال بخادم خارجي أو تعديل إعدادات النظام.
2. تجهيز بيئة افتراضية آمنة
من أهم أجزاء الدورة التعرف إلى إعداد الأجهزة الافتراضية لاستخدامها في تحليل الملفات المشبوهة.
وتتضمن الموضوعات المذكورة في صفحة الدورة استخدام برامج المحاكاة الافتراضية، وإنشاء اللقطات واستعادتها وحذفها، وفهم إعدادات الشبكة المختلفة مثل NAT وBridged وHost-only.
وتكمن أهمية هذه المرحلة في فصل بيئة التحليل عن الجهاز الأساسي قدر الإمكان. فالتعامل مع الملفات الضارة دون عزل مناسب قد يؤدي إلى تعريض الملفات الشخصية أو النظام أو الشبكة للخطر.
3. التحليل الساكن للملفات
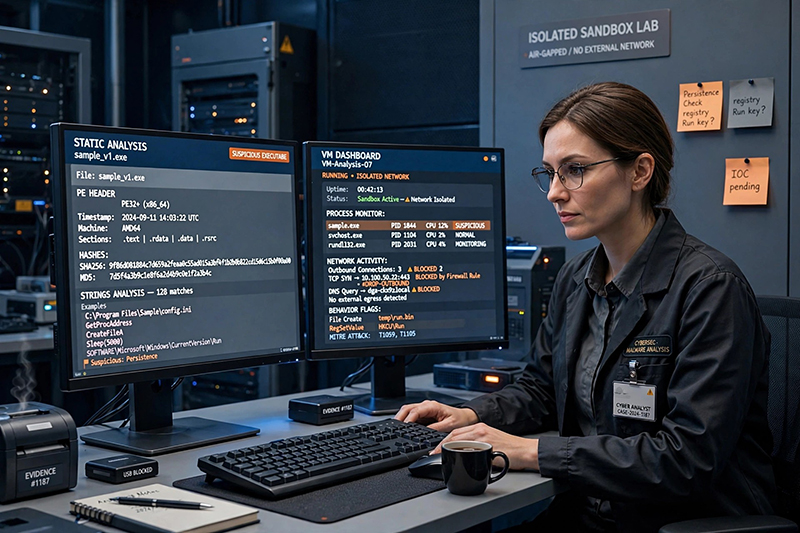
يتناول المحتوى ما يعرف باسم Static Analysis، وهو فحص الملف دون تشغيله.
ويشمل ذلك استخدام أدوات مكافحة الفيروسات للمساعدة في التحقق من طبيعة الملف، وفحص البصمات الرقمية Hashes، والاطلاع على معلومات الملف التنفيذي مثل الترويسة Strings وImports.
كما تتضمن الموضوعات التعرف إلى ملفات PE واكتشاف بعض أساليب ضغط الملفات التنفيذية، وهي معرفة تساعد المحلل على فهم البنية الداخلية للملف قبل تشغيله.
4. التحليل الديناميكي للبرمجيات الخبيثة
تنتقل الدورة بعد ذلك إلى التحليل الديناميكي، الذي يعتمد على مراقبة سلوك الملف أثناء تشغيله داخل بيئة اختبار مناسبة.
وتشمل الموضوعات المذكورة مراقبة العمليات التي ينشئها البرنامج، ومتابعة استدعاءات WinAPI، والتغييرات التي قد يجريها في سجل Windows Registry.
كما تتناول الدورة أدوات مثل Autoruns وWireshark وFakeNet-NG، إلى جانب استخدام بيئات تحليل شبكي تساعد على مراقبة الاتصالات التي يحاول الملف إجراءها.
5. إعداد تقرير التحليل
لا تكتمل عملية تحليل البرمجيات الخبيثة بمجرد معرفة أن الملف ضار؛ إذ يحتاج المحلل إلى توثيق النتائج وتقديم تقرير يشرح ما اكتشفه، والسلوك الذي رصده، والإجراءات المقترحة للتعامل مع التهديد.
ولهذا تتضمن الدورة جزءًا يتعلق بإعداد تقرير مبسط عن نتائج التحليل.
هل الدورة مناسبة للمبتدئين؟
ليست الدورة موجهة بالضرورة إلى شخص لا يمتلك أي معرفة تقنية سابقة.
فصفحة Mahara-Tech تحدد ثلاثة متطلبات معرفية أساسية للاستفادة من المحتوى:
-
أساسيات شبكات الكمبيوتر.
-
أساسيات الأجهزة الافتراضية.
-
مبادئ البرمجة.
وهذا يعني أن الدورة ستكون أكثر فائدة للدارس الذي يعرف أساسيات التعامل مع أنظمة التشغيل والشبكات، ولديه فكرة أولية عن البرمجة، ويرغب في الانتقال إلى مجال تحليل البرمجيات الخبيثة.
أما من يبدأ تعلم الكمبيوتر من الصفر، فمن الأفضل أن يدرس أساسيات الشبكات والأنظمة أولًا، حتى لا يجد صعوبة في فهم المصطلحات والأدوات المستخدمة داخل الدورة.
هل الدورة مجانية؟ وهل تتضمن شهادة؟
تعرض صفحة الدورة الرسمية عبارة Now Free instead of 2000، وتدرج الفيديوهات المسجلة والتطبيقات العملية والمواد المساندة وشهادة الإتمام ضمن خصائصها.
وبناءً على الصفحة التي تمت مراجعتها في 14 نوفمبر 2026، فإن الدورة معروضة مجانًا حاليًا. لكن الصفحة لا تذكر موعدًا لانتهاء هذا العرض، ولذلك لا ينبغي اعتبار الإتاحة المجانية دائمة دون مراجعة السعر الظاهر عند التسجيل.
كما أن الصفحة تدرج شهادة إتمام بعد استكمال الدورة، ولم يظهر فيها رسم منفصل للشهادة وقت المراجعة. ومع ذلك، يظل من الأفضل التحقق من شروط المنصة عند التسجيل، لأن تفاصيل الإتاحة قد تتغير.
ومن الملاحظ أيضًا أن صفحة الدورة العامة لا توضح بصورة كافية لغة جميع الدروس، لذلك يُنصح بمراجعة عينة من المحتوى قبل التسجيل للتأكد من ملاءمة لغة الشرح للمتعلم.
طريقة التسجيل في دورة Malware Analysis Fundamentals
يمكن الوصول إلى الدورة من خلال منصة Mahara-Tech التابعة لمعهد تكنولوجيا المعلومات.
رابط صفحة الدورة والتسجيل: Malware Analysis Fundamentals – Mahara-Tech
وتتم عملية الالتحاق من خلال الخطوات التالية:
-
افتح صفحة الدورة من الرابط الرسمي.
-
راجع وصف الدورة ومتطلباتها والمحتوى المتاح.
-
اضغط على Enroll للالتحاق بالدورة.
-
إذا لم يكن لديك حساب على المنصة، أنشئ حسابًا جديدًا أو سجل الدخول إلى حسابك الحالي.
-
بعد إتمام التسجيل، انتقل إلى محتوى الدورة وابدأ متابعة الفيديوهات والمواد العملية.
-
استكمل متطلبات الدورة للتحقق من إتمامها والحصول على شهادة الإتمام وفق شروط المنصة.
رابط تسجيل الدخول أو إنشاء حساب: Mahara-Tech – تسجيل الدخول وإنشاء حساب
ومن المهم التأكيد على أن تحليل البرمجيات الخبيثة يجب أن يتم داخل بيئة افتراضية معزولة ومعدة لهذا الغرض، وليس على الكمبيوتر الشخصي الذي يحتوي على الملفات والبيانات المهمة. فالدورة نفسها تتناول إعداد الأجهزة الافتراضية بوصفه جزءًا من التدريب.
هل تستحق الدورة وقتك؟
تبدو الدورة موردًا مناسبًا لمن لديه أساسيات الشبكات والبرمجة ويرغب في التعرف إلى الجانب العملي من تحليل البرمجيات الخبيثة، خصوصًا أنها تجمع بين التحليل الساكن والديناميكي ومراقبة سلوك الملفات وإعداد التقارير.
ومن نقاط قوتها أن صفحة الدورة تعرض محتوى عمليًا وأدوات مستخدمة في المجال، بدلًا من الاكتفاء بشرح مفاهيم الأمن السيبراني بصورة عامة.
لكنها ليست بديلًا عن دراسة متعمقة في الأمن السيبراني أو التدريب المتخصص على الاستجابة للحوادث وتحليل البرمجيات المتقدمة. كما أن مدة الدورة المعلنة، وهي خمس ساعات و20 دقيقة، تجعلها مدخلًا أوليًا إلى المجال وليست برنامجًا تدريبيًا احترافيًا شاملًا.
الخلاصة
تقدم دورة Malware Analysis Fundamentals عبر منصة Mahara-Tech فرصة تعليمية مجانية حاليًا للتعرف إلى أساسيات تحليل البرمجيات الخبيثة، من فحص الملفات إلى مراقبة سلوكها داخل بيئة افتراضية وإعداد تقارير التحليل.
وهي مناسبة بصورة أكبر للمتعلمين الذين يمتلكون خلفية أولية في الشبكات والبرمجة والأنظمة الافتراضية. أما من يريد دخول المجال من الصفر، فالأفضل أن يبدأ بتأسيس هذه المهارات قبل الانتقال إلى تحليل الملفات الضارة.